計算機網絡課程設計 小型企業局域網的組建與工程實踐
一、引言
隨著信息化技術的飛速發展,計算機網絡已成為現代企業日常運營不可或缺的基礎設施。對于小型企業而言,構建一個結構合理、性能穩定、安全可靠的局域網(Local Area Network, LAN),不僅能夠實現內部資源共享、文件傳輸和打印機共享,還能為日后接入互聯網、部署企業級應用(如ERP、OA系統)奠定堅實的基礎。本課程設計旨在通過模擬一個小型企業的網絡需求,完成從需求分析、拓撲設計、設備選型到IP規劃與配置實施的完整工程流程。
二、需求分析
本次設計對象為一家典型的小型企業,辦公區域為一棟兩層辦公樓,員工總數約50人。具體需求如下:
- 部門劃分:公司分為行政部、財務部、技術部和市場部,每個部門約10-15人。
- 資源共享:各部門內部及部門之間需要共享文件、打印機等資源。
- 互聯網接入:全公司需統一接入互聯網,并實現帶寬合理分配。
- 安全性:財務部數據需與其他部門邏輯隔離,并具備基本的訪問控制策略。
- 可擴展性:網絡設計應預留一定余量,便于未來新增設備或部門。
- 無線覆蓋:辦公區域需提供Wi-Fi接入,方便移動辦公。
三、網絡拓撲設計
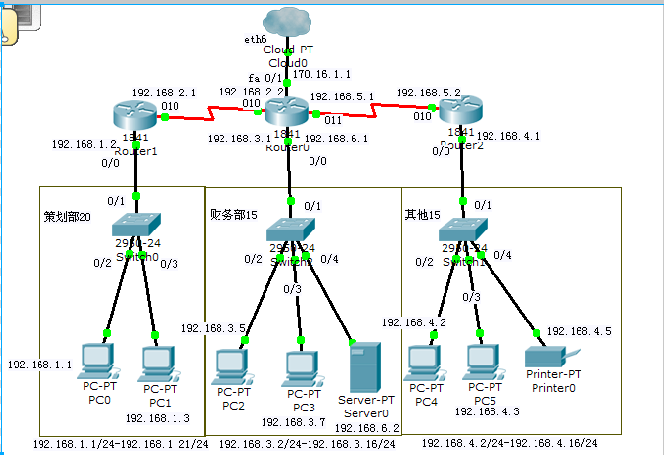
根據需求,采用分層網絡設計模型(核心層、匯聚層、接入層),拓撲結構如下:
- 核心層:部署一臺三層核心交換機,負責VLAN間路由、高速數據轉發及連接出口路由器。
- 匯聚層:考慮到企業規模較小,將匯聚功能與核心層合并,核心交換機直接下聯接入層交換機。
- 接入層:每層樓部署兩臺二層接入交換機,分別連接各部門終端設備,并通過千兆鏈路以雙上行方式連接至核心交換機,實現冗余。
- 出口設備:配置一臺企業級路由器,連接運營商光貓,實現NAT地址轉換、防火墻策略及帶寬管理。
- 無線網絡:部署兩臺無線接入點(AP),分別覆蓋兩層辦公區域,由核心交換機統一管理。
整體拓撲采用星型結構,邏輯清晰,便于故障排查與擴展。
四、設備選型
| 設備類型 | 型號示例 | 數量 | 主要功能 |
|---------|----------|------|----------|
| 核心交換機 | 華為S5700或Cisco 3560 | 1臺 | VLAN路由、ACL、DHCP中繼 |
| 接入交換機 | 華為S2700或Cisco 2960 | 4臺 | 終端接入、VLAN劃分 |
| 路由器 | 華為AR2220或Cisco 2911 | 1臺 | NAT、防火墻、VPN |
| 無線AP | 華為AP4050或Cisco Aironet | 2臺 | 無線信號覆蓋 |
| 服務器 | 品牌塔式服務器 | 1臺 | 文件共享、打印服務 |
選型原則:性價比高、支持主流網絡協議、易于管理與維護。
五、IP地址規劃與VLAN設計
為便于管理,采用私有IP地址段10.10.0.0/16進行規劃,具體如下:
| VLAN ID | 部門 | 網段 | 網關 | 用途 |
|---------|------|------|------|------|
| VLAN 10 | 行政部 | 10.10.10.0/24 | 10.10.10.1 | 辦公終端 |
| VLAN 20 | 財務部 | 10.10.20.0/24 | 10.10.20.1 | 財務專用,ACL隔離 |
| VLAN 30 | 技術部 | 10.10.30.0/24 | 10.10.30.1 | 開發測試 |
| VLAN 40 | 市場部 | 10.10.40.0/24 | 10.10.40.1 | 辦公終端 |
| VLAN 50 | 服務器區 | 10.10.50.0/24 | 10.10.50.1 | 文件/打印服務器 |
| VLAN 60 | 管理網段 | 10.10.60.0/24 | 10.10.60.1 | 網絡設備管理 |
| VLAN 70 | 無線用戶 | 10.10.70.0/24 | 10.10.70.1 | 移動設備 |
| VLAN 100 | 互聯鏈路 | 10.10.100.0/30 | - | 路由器與核心互聯 |
DHCP服務部署在核心交換機上,為各VLAN終端自動分配IP地址;服務器與網絡設備采用靜態IP。
六、關鍵配置與實施
1. VLAN創建與端口劃分
在核心交換機上創建上述VLAN,并將連接接入交換機的端口配置為Trunk模式,允許所有VLAN通過。接入交換機上根據部門將端口劃分至對應VLAN。
! 核心交換機示例
vlan batch 10 20 30 40 50 60 70 100
interface GigabitEthernet0/0/1
port link-type trunk
port trunk allow-pass vlan all
2. 三層路由與DHCP
在核心交換機上為各VLAN配置IP地址作為網關,并啟用DHCP地址池:
dhcp enable
ip pool vlan10
gateway-list 10.10.10.1
network 10.10.10.0 mask 255.255.255.0
dns-list 8.8.8.8
interface Vlanif10
ip address 10.10.10.1 24
dhcp select global
3. 訪問控制策略
為保護財務部數據,在核心交換機上配置ACL,禁止其他部門主動訪問財務部網段,僅允許財務部訪問服務器:
acl number 3000
rule deny ip source 10.10.10.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
rule deny ip source 10.10.30.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
rule deny ip source 10.10.40.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
interface Vlanif20
traffic-filter inbound acl 3000
4. 互聯網接入與NAT
在路由器上配置PPPoE撥號或靜態IP,并設置NAT,使內網可訪問外網:
acl number 2000
rule permit source 10.10.0.0 0.0.255.255
interface Dialer Cell
nat outbound 2000
5. 無線網絡配置
無線AP通過PoE供電接入交換機,并劃分至VLAN 70,設置SSID和WPA2-PSK加密,由核心交換機作為DHCP服務器為無線用戶分配地址。
6. 網絡冗余與鏈路聚合
為提高可靠性,接入交換機采用雙上行至核心交換機,并配置鏈路聚合(Eth-Trunk):
interface Eth-Trunk1
mode lacp-static
trunkport GigabitEthernet0/0/1
trunkport GigabitEthernet0/0/2
七、測試與驗證
完成配置后,需進行以下測試:
- 連通性測試:使用ping命令測試各部門終端之間、終端與網關、終端與服務器以及終端與外網的連通性。
- 隔離驗證:從行政部終端嘗試ping財務部終端,應無法連通,符合ACL策略。
- DHCP測試:確保所有終端能自動獲取正確網段的IP地址。
- 無線測試:使用手機或筆記本連接Wi-Fi,檢查能否上網并訪問內部服務器。
- 性能測試:使用iperf或簡易文件傳輸,測試LAN內網吞吐量,確保滿足千兆傳輸標準。
八、網絡安全與維護建議
- 設備安全:修改默認密碼,設置AAA認證,定期備份配置文件。
- 端口安全:在接入交換機上啟用端口安全,限制MAC地址數量,防止未授權接入。
- DHCP Snooping:防止私設DHCP服務器。
- 日志與監控:部署Syslog服務器,集中收集網絡設備日志。
- 定期巡檢:每月檢查設備溫度、端口狀態及帶寬使用情況。
九、
本課程設計通過一個小型企業局域網的組建過程,綜合運用了網絡拓撲設計、設備選型、IP規劃、VLAN劃分、路由交換配置、ACL策略、NAT及無線組網等知識點。設計遵循了可靠性、安全性、可擴展性和經濟性原則,基本滿足了企業的實際辦公需求。
作為一名計算機網絡工程專業人員,不僅要掌握設備的命令行配置,更要具備從業務需求出發、將抽象需求轉化為具體技術方案的工程思維。通過本次課程設計,我們深刻體會到了網絡工程從規劃到實施、再到驗證與維護的系統性,為今后從事實際的網絡工程工作打下了良好基礎。